
Op 5 november 2026 presenteerde Nederland de concepten van het certificeringsstelsel voor European Digital Identity Wallets. Het pakket is groot: 24 gepubliceerde documenten, 1.065 pagina’s en 1.123 genummerde eisen. Samen beschrijven ze wat een wallet, de aanbieder ervan en de PID provider erachter moeten aantonen voordat de wallet wordt toegelaten tot het Nederlandse stelsel voor elektronische identificatie, het EDI-stelsel.
Yivi wil een gecertificeerde wallet zijn, dus we lezen alles. In deze blog leggen we uit hoe het stelsel werkt, wat er precies wordt gecertificeerd en wat het betekent voor een organisatie die ervoor kiest dit traject in te gaan.
Eén kanttekening vooraf: de documenten zijn release candidates. Feedback insturen kan tot 31 december 2026 en versie 1 staat gepland voor het eerste kwartaal van 2027. Details kunnen dus nog wijzigen.
Waarom er een Nederlands certificeringsstelsel is
De Europese eIDAS-verordening schrijft voor dat elke EUDI wallet is gecertificeerd voordat hij aan burgers wordt aangeboden. Europa heeft nog geen gezamenlijk certificeringsschema voor wallets. Daarom richt elke lidstaat voorlopig een eigen nationaal stelsel in, binnen de regels die Brussel daarvoor stelt (Uitvoeringsverordening (EU) 2024/2981).
Eigenaar van het Nederlandse stelsel is de minister van Economische Zaken, in nauw overleg met de minister van Binnenlandse Zaken. De beoordelingen zelf doet de overheid niet. Die worden uitgevoerd door onafhankelijke conformiteitsbeoordelingsinstanties (CAB’s): certificatie-instellingen en testlaboratoria die zijn geaccrediteerd door de nationale accreditatie-instantie. Voor het top-level certificaat moet een certificatie-instelling bovendien zijn aangewezen op grond van Nederlands recht.
Het stelsel mikt op betrouwbaarheidsniveau hoog, zowel voor de identiteitsvaststelling als voor de evaluatie zelf. Zelfbeoordeling is op dat niveau niet toegestaan. Alles moet worden aangetoond aan een onafhankelijke partij.
Hoe het werkt: drie certificeringen en één certificaat daarboven
Het stelsel is opgezet als één top-level schema dat de resultaten van drie onderliggende certificeringen samenbrengt. Elke certificering kijkt naar iets anders en gebruikt een andere methode.
| Certificering | Waar wordt naar gekeken | Methode |
|---|---|---|
| Functioneel (NL-FS) | Implementeert de wallet de protocollen, interfaces en dataformaten die eIDAS en de uitvoeringsverordeningen voorschrijven correct? | Testen |
| Cybersecurity (NL-CS) | Is de wallet bestand tegen aanvallers met een hoog aanvalspotentieel? | Beveiligingsevaluatie |
| Aanbieder (NL-P) | Heeft de organisatie achter de wallet, en de PID provider, haar processen, beveiliging en levenscyclus op orde? | Audit |
| Top-level (NL-TL) | Sluit het geheel op elkaar aan en is voldaan aan de nationale toelatingsvoorwaarden? | Controle van certificaten plus aanvullende evaluatie |
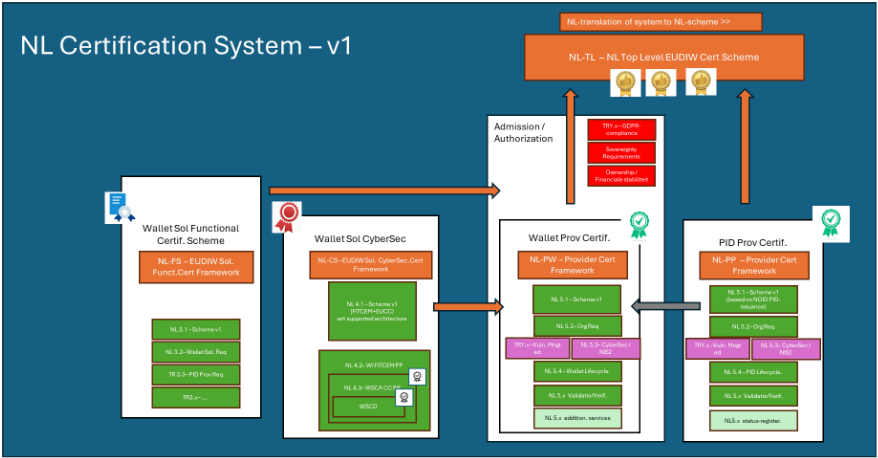
De certificaten en conformiteitsverklaringen die het stelsel oplevert. Bron: NL-SYS-01, figuur 2.
Het top-level certificaat is het certificaat waar het uiteindelijk om gaat. Het wordt per wallet provider afgegeven en is het certificaat dat Nederland aan Europa meldt voor elke combinatie van wallet en PID provider. Het kan alleen worden afgegeven als:
- de PID provider een actief certificaat heeft,
- de wallet provider een actief certificaat heeft, en
- de wallet provider aantoont dat hij voldoet aan de nationale toelatingsvoorwaarden uit de Nederlandse wet.
De certificatie-instelling doet werk dat al door een geldig onderliggend certificaat is afgedekt niet over. Ze controleert of die certificaten echt en geldig zijn en de juiste versies afdekken. Daarnaast beoordeelt ze wat ertussen valt: de afhankelijkheden en koppelvlakken, zoals de koppeling tussen de wallet provider en de PID provider.
Wat er wordt gecertificeerd
Het helpt om drie dingen uit elkaar te houden: het product, de organisatie en de identiteitsgegevens.
De wallet als product
Versie 1 van het stelsel accepteert maar één architectuur: een wallet met een remote HSM. De app op de telefoon is de Wallet Instance. De beveiligingskritische sleutels staan niet op de telefoon. Ze staan in een hardware security module in het datacenter van de aanbieder (de WSCD), aangestuurd door software in de backend (de WSCA). Wallets die hun sleutels bewaren in een embedded secure element of een eSIM kunnen nog niet worden gecertificeerd, omdat het protection profile voor die varianten nog niet bestaat. Een wallet zonder dedicated secure element wordt op betrouwbaarheidsniveau hoog helemaal niet toegelaten.
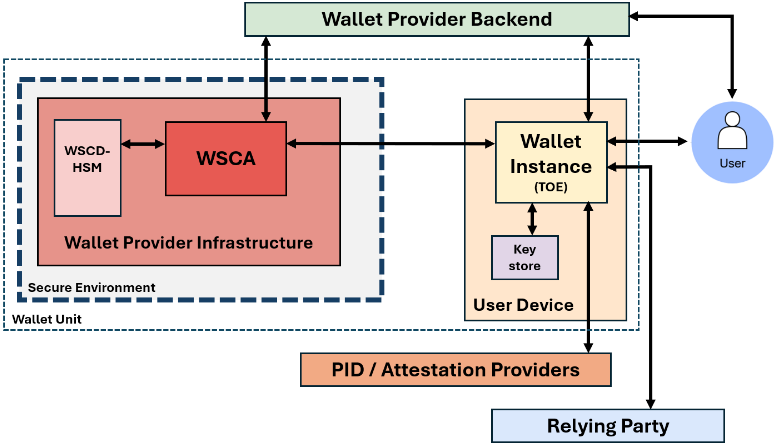
De Wallet Unit in de remote HSM architectuur. Bron: NL-CS-WI, figuur 1.
Dat product wordt vervolgens in onderdelen beoordeeld:
- Functioneel gedrag. De ontwikkelaar vult een Implementation Conformance Statement in waarin staat welke functies zijn geïmplementeerd. Die verklaring bepaalt welke testgevallen van toepassing zijn. De tests draaien in een gecontroleerde testomgeving en de uitkomst is geslaagd of niet geslaagd. De iOS-versie en de Android-versie tellen als afzonderlijke objecten van certificering.
- De Wallet Instance. De app wordt door een laboratorium geëvalueerd volgens FITCEM (EN 17640) op betrouwbaarheidsniveau hoog. Substantieel is uitdrukkelijk niet voldoende. De testset is gebouwd op OWASP MAS, met daarbovenop een specifiek EUDI Wallet profiel. Naast de evaluatie auditeert de certificatie-instelling de processen van de ontwikkelaar voor versiebeheer, wijzigingsbeheer, updates en kwetsbaarhedenbeheer.
- De WSCA en de WSCD. Beide hebben een Common Criteria certificaat nodig onder het Europese EUCC-schema, met weerstand tegen het hoogste aanvalspotentieel (AVA_VAN.5).
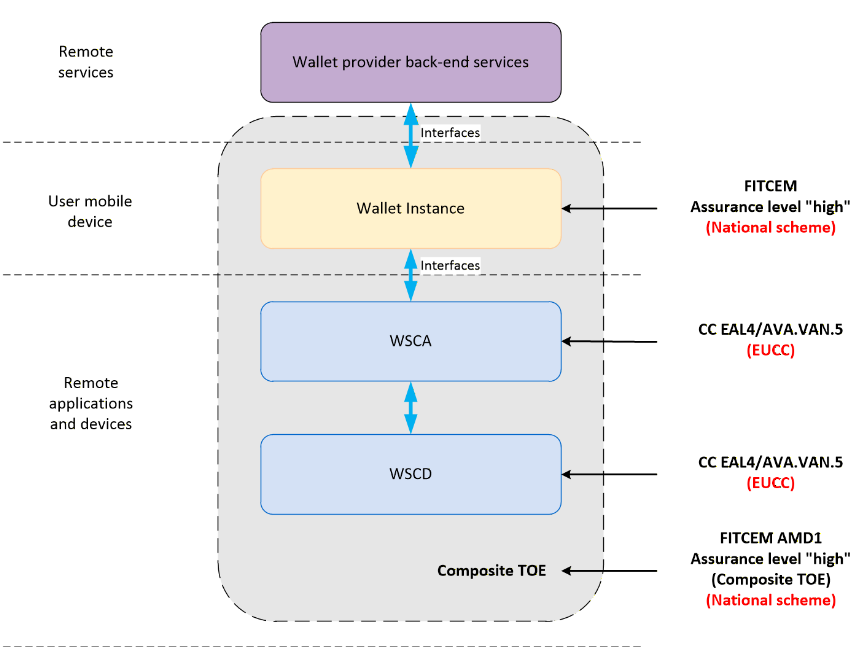
Welk onderdeel van de wallet onder welk schema wordt geëvalueerd. Bron: NL-SYS-01, figuur 5.
De organisatie achter de wallet
Een veilige app is niet genoeg. De wallet provider wordt als organisatie geauditeerd op vier sets eisen:
- algemene organisatorische, technische en operationele eisen;
- risicobeheer voor cybersecurity op het niveau van een essentiële entiteit onder NIS2;
- veilige softwareontwikkeling en kwetsbaarhedenbeheer;
- de volledige levenscyclus van een wallet: onboarding, activering, updates, schorsing, intrekking en verwijdering.
De PID provider
De persoonsidentificatiegegevens in een Nederlandse wallet komen van een door de overheid aangewezen PID provider. Die wordt gecertificeerd onder een eigen schema, met eisen voor het uitgeven, vernieuwen, intrekken en verwijderen van PID op betrouwbaarheidsniveau hoog. Een wallet provider heeft geen invloed op deze certificering, maar zijn eigen top-level certificaat hangt er wel van af.
Wat het betekent voor een organisatie die certificering nastreeft
Hier wordt het stelsel concreet. Dit zijn de gevolgen die wij zien voor elke organisatie die in Nederland een gecertificeerde wallet wil aanbieden.
1. Je hebt een stapel certificaten nodig, in de juiste volgorde
Een wallet provider eindigt met een functioneel certificaat, een cybersecuritycertificaat voor de Wallet Instance, EUCC-certificaten voor de WSCA en de WSCD en een aanbiederscertificaat. Pas daarna kan het top-level certificaat volgen.
De volgorde doet ertoe. Een geldig functioneel certificaat voor hetzelfde product en dezelfde versie is een voorwaarde voor het cybersecuritycertificaat. Het aanbiederscertificaat wordt niet afgegeven zolang een functioneel certificaat of cybersecuritycertificaat ontbreekt, verlopen of geschorst is. Certificering plannen betekent dus afhankelijkheden plannen, met verschillende beoordelende instanties die elk hun eigen doorlooptijd hebben.
2. De architectuur ligt vast
Omdat alleen de remote HSM architectuur wordt geaccepteerd, moet een wallet provider een backend met gecertificeerde hardware security modules beheren of inkopen. Dat is een serieuze investering en het bepaalt het ontwerp van de wallet. Organisaties die hun wallet hebben gebouwd rond sleutels in het secure element van de telefoon moeten hun architectuur herzien of wachten op een latere versie van het stelsel.
De WSCA kun je zelf bouwen of gecertificeerd inkopen. Zelf bouwen betekent 169 extra eisen en een Common Criteria evaluatie. Inkopen betekent dat je steunt op het certificaat van de leverancier, en erop vertrouwt dat die het certificaat behoudt.
3. Het aantal eisen loopt in de honderden
Voor Yivi, als wallet provider die een eigen WSCA ontwikkelt, gelden 936 genummerde eisen. Meer dan de helft gaat over de organisatie en niet over de app: 218 voor cybersecuritymaatregelen, 122 voor veilige softwareontwikkeling en 201 voor de levenscyclus van de wallet. Niet elke eis is een harde verplichting, sommige zijn aanbevolen of voorwaardelijk, maar elke eis vraagt om een antwoord en om bewijs.
Bestaand bewijs helpt. Een certificatie-instelling mag steunen op andere zekerheid, zoals een ISO/IEC 27001 certificaat of auditrapporten. Per eis besluit ze of ze daar volledig, gedeeltelijk of niet op steunt. Een organisatie met een volwassen managementsysteem voor informatiebeveiliging begint dus met een flinke voorsprong.
4. Je betaalt het zelf
Het stelsel bepaalt dat elke aanvrager de kosten draagt van zijn eigen certificeringsproces en van het onderhouden van zijn certificaat (NL-SYS-01 §3.1.7, p. 11). Bedragen in euro’s noemen de documenten niet, maar op twee plekken geven ze wel een indicatie van de inspanning.
De evaluatie van de Wallet Instance: 156,5 persoonsdagen. Dit getal komt uit de inspanningstabel in NL-CS Part 1, paragraaf 5.3 (pdf, p. 15). De tabel schat de black-box penetratietest van de app op 1.252 uur voor de 35 verplichte eisen: 690 uur voor de 22 functionele beveiligingseisen en 562 uur voor de 13 verplichte weerbaarheidseisen. Gedeeld door 8 uur per dag is dat 156,5 persoonsdagen. Inclusief de 6 aanbevolen eisen komt het uit op 1.426 uur, ofwel 178,25 persoonsdagen. Het document noemt dit zelf een schatting om de inspanning te bepalen, en markeert de 8 uur per persoonsdag als een aanname die nog moet worden bevestigd. Bij FITCEM staat de inspanning vast: meer functionaliteit leidt niet tot een groter budget.
De certificering van de aanbieder: 30 plus 15 werkdagen. Dit komt uit tabel 3 in NL-P-W, paragraaf 8.5 (pdf, p. 18). Die geeft de geplande inspanning van de certificatie-instelling voor een eerste certificering: 30 werkdagen voor de evaluatie en 15 voor de certificering. Het schema noemt dit maximale en geplande waarden die in overleg met de Scheme Owner kunnen wijzigen. Toezicht en hercertificering zitten er niet in.
Die cijfers gaan over twee onderdelen, en alleen over het werk van het laboratorium en de certificatie-instelling. De functionele tests, de Common Criteria evaluaties, de top-level certificering, het jaarlijkse toezicht en alle eigen voorbereiding komen daar nog bij.
5. Certificering is een cyclus
Een certificaat is geen eindstreep. Het top-level certificaat en het aanbiederscertificaat zijn vier jaar geldig, het functionele certificaat en het cybersecuritycertificaat maximaal vijf jaar. In de tussentijd staat de certificaathouder onder doorlopend toezicht:
- jaarlijks toezicht op het top-level certificaat en het aanbiederscertificaat;
- minimaal elke twee jaar een kwetsbaarhedenonderzoek;
- kritieke kwetsbaarheden en actief misbruik melden binnen 24 uur, kwetsbaarheden met een hoge ernst binnen 72 uur;
- de noodzaak van hercertificering melden uiterlijk zes maanden voordat een certificaat verloopt.
Wordt er een afwijking vastgesteld en is de toelichting van de houder onvoldoende, dan is er maximaal 30 kalenderdagen om corrigerende maatregelen voor te stellen. Daarna start de schorsingsprocedure. En omdat het top-level certificaat van alle andere afhangt, kan een geschorst onderliggend certificaat het geheel schorsen.
6. Software uitbrengen wordt een gereguleerde activiteit
Dit is misschien wel de grootste verandering voor een ontwikkelteam. In het cybersecurityschema meldt de ontwikkelaar geplande wijzigingen bij de certificatie-instelling voordat ze worden doorgevoerd. Die besluit per wijziging of het bestaande certificaat de wijziging afdekt, of een aparte evaluatie van de geraakte eisen nodig is, of een volledige evaluatie. Een nieuwe versie van de wallet die niet onder het bestaande certificaat valt, kan zelfs leiden tot hercertificering van de aanbieder.
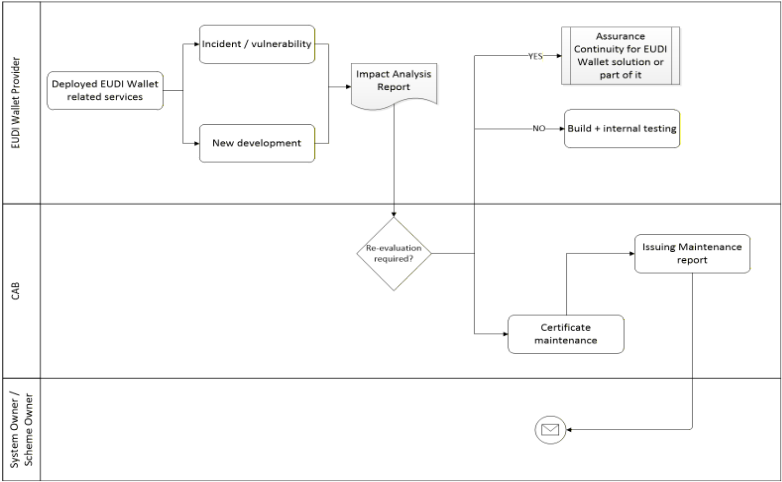
Het proces voor wijzigingsbeheer in het certificeringsstelsel. Bron: NL-SYS-01, figuur 4.
Een team dat elke twee weken een release uitbrengt, moet nadenken over hoe het releaseproces, de impactanalyses en de bewijsvoering in dat ritme passen.
7. Een aantal onderdelen ontbreekt nog
De nationale toelatingsvoorwaarden, waar elke wallet provider aan moet voldoen, zijn nog niet gepubliceerd. In de documenten staat een verwijzing naar Nederlandse wetgeving die nog moet worden ingevuld. Ook het document over het risicoregister is nog in de maak. Een organisatie kan nu beginnen met de voorbereiding, maar kan nog geen volledig plan maken.
Wat Yivi doet
Yivi bouwt alle softwarecomponenten die een gecertificeerde wallet nodig heeft en bereidt zich voor op certificering. Dat gaat om de wallet app zelf en om de backend van de wallet provider, inclusief een eigen WSCA bovenop een gecertificeerde HSM als WSCD.
Naast het bouwen lopen we de schema’s eis voor eis door. Om dat makkelijker te maken voor onszelf en voor anderen hebben we het hele stelsel doorzoekbaar gepubliceerd: een uitleg van hoe het werkt, een pagina per document, elke eis met een link naar de pagina in de originele pdf, en de volledige tekst. Je vindt het op docs.yivi.app/edi-stelsel-certification. Ook sturen we onze feedback voor de deadline van 31 december 2026 naar het EDI-stelsel.
Samen optrekken
Niemand hoeft dit alleen te doen. Elke organisatie die voor certificering gaat, heeft te maken met dezelfde eisen, dezelfde architectuur en dezelfde open vragen, en Yivi is open source. Wil jouw organisatie samenwerken, bijvoorbeeld door kennis of software voor de wallet provider te delen, zoals de WSCA en WSCD componenten? Neem dan gerust contact op. We wisselen graag ervaringen uit.
Meer weten
- Verken het certificeringsstelsel: Nederlandse EUDI Wallet certificering op docs.yivi.app (Engelstalig)
- Doorzoek alle eisen: Zoeken in de eisen
- De cijfers voor een wallet provider: Wat de schema’s betekenen voor een wallet provider
- Yivi en de EUDI Wallet: Yivi zet grote stap in EUDI wallet compatibiliteit
- Neem contact op: yivi.app/contact